
- Hambaarstide ravihaldustarkvaras toimus andmeleke. Septembris toimus mitu teenusetõkestusrünnet Eesti veebilehtede ja teenuste vastu. Kolmel korral esines tõrkeid riigi autentimisteenuse kasutamisel.
- Septembris jõustus uus Eesti infoturbestandard. Euroopa usaldusteenuste eksperdid kohtusid Tallinnas. Hoiatasime WordPressi tarkvaras avalikustatud kriitilistest turvanõrkustest. Viisime läbi infoturbe ja andmekaitse teabepäeva haridussektori töötajatele.
- Lunavararühmitus avaldas Berliini liidumaa valitsuse süsteemidest varastatud tundlikud andmed tumeveebis. OpenAI tehisaruagent tungis Austraalia tervishoiusüsteemi Medicare portaali. Jaapani, Austraalia, Saksamaa ja USA küberjulgeolekuga seotud asutused andsid välja analüüsi Põhja-Koreaga seotud ohustajate tegevusest värbamisplatvormidel.
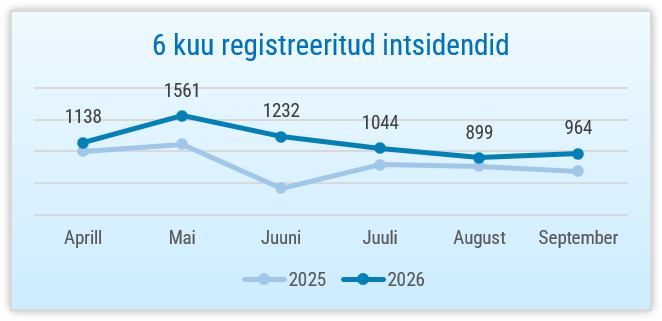
CERT-EE-le teavitatud intsidendid, millel oli mõju andmete või infosüsteemide konfidentsiaalsusele, terviklusele või käideldavusele.
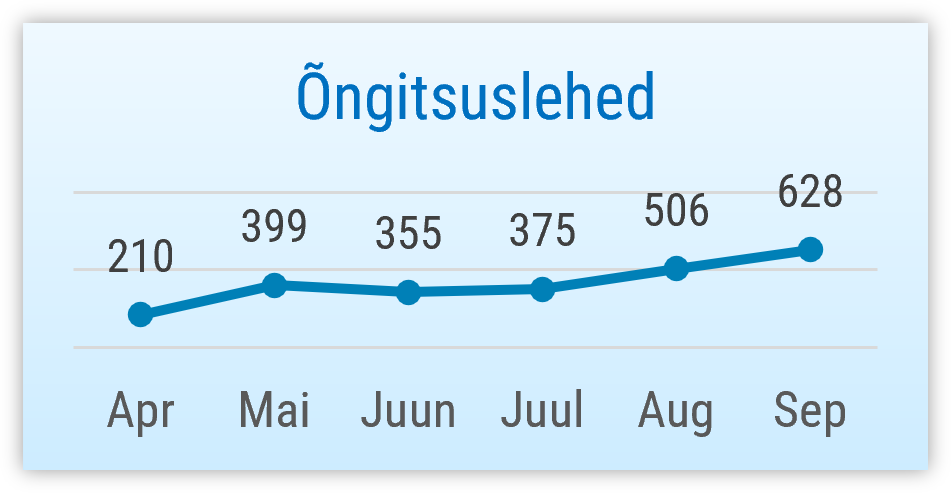
Õngitsuslehed moodustavad suurema osa CERT-EE registreeritud intsidentidest.
Olukord Eesti küberruumis
Hambaravi osutajatele infosüsteemi teenust pakkuv ettevõte Innovaatik teatas, et nende hallatud arvutisüsteemi on korduvalt ebaseaduslikult sisenetud ja alla laaditud patsientide isikuandmeid, sealhulgas terviseandmeid. Suurem osa alla laaditud andmetest puudutasid inimeste hambaravi, kuid võisid sisaldada ka muud raviajalugu. Esialgse info kohaselt puudutas andmeleke üle 300 Eesti tervishoiuteenuse pakkuja andmeid. Politsei pidas kuriteos kahtlustatavana kinni 45-aastase Eesti kodaniku, kes oli varasemalt ettevõttega seotud. Praeguse info kohaselt pole kahtlustatav andmeid kuritarvitanud ega kellelegi edastanud.
Septembri alguses toimus teenusetõkestusrünnete kampaania Eesti veebilehtede vastu. Sihtmärkide ring oli lai, kuid ründemahud suhteliselt väiksed. Eelkõige sihiti pangandus-, tervishoiu-, energia-, transpordi-, veesektorit, valitsusveebe ja erakondade kodulehti. Osade lehtede töös oli lühiajalisi viivitusi või katkestusi, kuid olulist mõju rünnakutel polnud. Rünnakute ettekäändena toodi 2. septembril toimunud presidendivalimised ja Eesti abi Ukrainale.
11. septembril ajavahemikul 11.12 kuni 12.15 toimus hajutatud ummistusrünnak riikliku autentimisteenuse TARA vastu. Rünnaku algusest kuni kella 11.57 oli TARA töös lühiajalisi katkestusi ja aeglust. Ründe käigus üritati teenust üle koormata suure hulga näiliselt tavaliste päringutega. Rünnaku käigus tehti üle 86 miljoni päringu, mida on tavapärasest mahust üle saja korra rohkem. Kaitsemeetmed blokeerisid neist üle 90%, kui ülejäänud suutsid teenuse ajutiselt üle koormata.
11. septembril tuvastas Tartu Ülikool, et nende e-raamatupoele raamatupood.utlib.ee on pääsenud ligi ründajad. Suure tõenäosusega laeti sealt alla klientide andmed: ees- ja perenimi, e-post, telefoninumber, veebipoe kasutajanimi ja sellega seotud parooli krüpteeritud versioon, samuti veebipoe kasutamisega seotud andmed, näiteks ostude ajalugu, IP-aadressid jne. Esialgse info kohaselt sai ründaja lehele ligipääsu paikamata turvanõrkuse kaudu. Pärast ründe avastamist sulges ülikool juurdepääsu e-raamatupoele ja avab selle taas, kui leht on puhastatud ja haavatavused eemaldatud.
16. septembril ajavahemikul 13.46 kuni 14.59 oli tõrkeid Siseministeeriumi infotehnoloogia- ja arenduskeskus (SMIT) sise- ja väliteenustes. Mõjutatud olid muuhulgas häirekeskuse töö ja helistamine hädaabinumbrile 112, samuti SMITi kasutajatoe kõnelahendused ja teised siseteenused. Tõrkeid esines ka haldusala veebilehtede töös, näiteks rahvastikuregister.ee ja eresident.politsei.ee. Hädaabinumbrile 112 helistamine oli häiritud ajavahemikul 13.50 kuni 14.33 – sel ajal tekkisid kõnejärjekorrad ja ooteaeg oli tavapärasest pikem. Katkestuste põhjuseks oli tehniline tõrge – planeeritud hooldustöö käigus tekkis konfiguratsiooniviga.
Neljal korral esines tõrkeid riigi autentimisteenuse kasutamisel. 21. septembril ajavahemikul 10.45 kuni 12.15, 24. septembril 12.15 kuni 13.25, 28. septembril 15.30 kuni 16.25 ja 29. septembril 13.44 kuni 14.11 oli tõrkeid GovSSO töös, mistõttu oli kasutajatel häiritud sisselogimine mitmetesse riigi e-teenustesse, sh terviseportaali, maksu- ja tolliametisse ja transpordiametisse. Viime läbi analüüsi, et teha kindlaks tõrgete algpõhjus.
RIA tegevused küberturvalisuse parandamisel Eestis
1. septembrist jõustus uus Eesti infoturbestandard, mis vähendab oluliselt riigi sekkumist asutuste ja ettevõtete küberkaitsenõuete täitmisse ja usaldab enam nende endi tegevust andmete ja süsteemide kaitsel. Olulise muudatusena kaob ära senine jäik riigi kehtestatud meetmete kiht, mis muudab standardi rakendamise eeldatavalt märksa kiiremaks ja loogilisemaks. Teise suurema muudatusena vähendatakse väliste auditite tellimise kohustust ning suurendatakse organisatsioonisisese hindamise rolli võrgu- ja infosüsteemide turvameetmete järgimisel. Loe lähemalt RIA kodulehelt ja tutvu Eesti infoturbestandardiga portaalis https://eits.ria.ee/.
Euroopa usaldusteenuste regulaatorasutuste eksperdid kogunesid 17.-18. septembril Tallinnas, et arutada eIDAS2, digiidentiteedikukru ja postkvantkrüptograafia arenguid. Tänavusel kohtumisel valiti ECATSi (European Competent Authorities for Trust Services) uude juhatusse ka RIA järelevalveosakonna juhtivekspert Tais Vakrõõm. See annab Eestile senisest suurema võimaluse panustada Euroopa usaldusteenuste valdkonna koostöösse ja arengusuundade kujundamisse. Kohtumisel osales ligi 70 eksperti erinevatest Euroopa Liidu liikmesriikidest ja kahe päeva jooksul arutati NIS2 ja eIDAS2 regulatsioonidest tulenevaid uusi ülesandeid ning nende rakendamist.
200 000 Mobiil-ID kasutajal tuleb enne 19. maid 2027 mobiilioperaatori SIM-kaart välja vahetada. Mobiil-ID uuendamise vajadus tuleneb Euroopa Liidu eIDAS määruse muudatustest, millega pakutakse kasutajatele tänapäevast ja turvalist raamistikku digitaalse identiteedi haldamiseks. RIA blogist saab teada, et millal tuleks SIM-kaarti vahetada, kuidas see käib ja millised pettused levivad seoses Mobiil-ID SIM-kaartide vahetusega. Loe pikemalt selle kohta meie blogist.
Hoiatasime blogis WordPressi tarkvaras avalikustatud kriitilistest turvanõrkustest. Kuna väga paljud Eesti veebilhed kasutavad haldamisel WordPressi tarkvara, siis võivad uued turvanõrkused ka meie kasutajaid mõjutada. Halvemal juhul võib ründaja saada täieliku kontrolli veebilehe üle. Turvanõrkuste paikamiseks tuleb WordPress uuendada versioonile 7.1.2 või uuemale. Loe pikemalt WordPressi turvanõrkuste kohta RIA blogist.
Viisime läbi infoturbe ja andmekaitse teabepäeva haridussektori töötajatele. Haridusasutuste töötajad said ülevaate olukorrast küberruumis nende sektoris, Eesti infoturbestandardi uuest versioonist ja RIA järelevalve rollist haridusmaastikul. Lisaks tegi ettekande ka Andmekaitse Inspektsiooni jurist Gunnar Gabriel Einlo, kes rääkis andmekaitsest haridusvaldkonnas. Teabepäeva ettekandeid on võimalik järele vaadata meie Youtube’i kanalil.
RIA küberturvalisuse analüütik Helena Jürgenson käis Äripäeva raadio saates „Küberruum“ rääkimas sellest, et kuidas ettevõtted saavad pettuseriski päriselt vähendada. Koos Elisa Eesti digiturvalisuse tootejuhi Ivar Tennokese ja Phishbite'i kaasasutaja Urmo Keskeliga tuli juttu sellest, et miks algab küberturvalisus juhtkonnast, kuidas petturid kasutavad ära meilikontosid, Teamsi, QR-koode ja tehisintellekti ning miks võivad eksida ka kogenud spetsialistid. Kuula saadet Äripäeva veebilehelt.
Rahvusvaheline olukord
Lunavararühmitus Rhysida, millel õnnestus augustis tungida Berliini liidumaa valitsuse võrkudesse ja varastada sealt ligi kuus terabaiti andmeid, on nüüd varastatud dokumendid tumeveebis avalikuks teinud. Dokumentide hulgas on ka väga tundlikku infot kriitilise taristu, sh veevõrgu haavatavuste ja liidumaa kaitse- ja kriisiplaanide kohta, lisaks mitme tuhande inimese isiku- ja palgaandmeid ning kohtumaterjale. Berliini liidumaa valitsus käivitas lekke tõttu kriisiplaani, mille käigus verifitseeritakse lekke ulatus ja informeeritakse kõiki mõjutatud inimesi. Liidumaa kutsus intsidendi ulatuse hindamiseks appi USA ettevõtte CrowdStrike, millele antud ligipääs munitsipaalvõrkudesse on aga omakorda tekitanud Saksamaal pahameelt.
Rahvusvaheline uurijate rühm avastas, et Serbia ühe parlamendiliikme, kohaliku opositsioonipoliitiku ja mitme valitsusvastasel meeleavaldusel osalenud tudengi seadmetesse oli sokutatud või üritatud sokutada nuhkvara. Nakatumised toimusid eelmise aasta detsembris ja käesoleva aasta jaanuaris ning uurijad tuvastasid kaks erinevat nuhkvara. Üks nendest on Iisraeli päritolu Pegasus, teine uut tüüpi Androidi operatsioonisüsteemi pahavara nimega NoviSpy. Rahvusvahelise inimõiguste organisatsiooni Amnesty International teatel on Serbia võimud ka varem kasutanud nuhkvara meeleavaldajate, uurivate ajakirjanike ja dissidentide järel luuramiseks, ent kõnealust lainet peetakse seni suurimaks.
Väljapressimistele keskenduv kuritegelik rühmitus ShinyHunters teatas augustis, et varastas USA meditsiinitoodete hulgimüügiettevõttelt McKesson üle 284 miljoni dokumendi. Rühmitus nõudis andmete mitteavalikustamise eest ligikaudu 55 miljonit dollarit lunaraha, millest ettevõte keeldus. Andmelekkeid koondava veebilehe Have I Been Pwned? andmetel on rühmitus nüüdseks avalikustanud ligikaudu 6,4 miljoni kliendi e-posti aadressid ning muid andmeid. McKesson kinnitab andmeleket oma teates ja tunnistab, et mõnede klientide puhul lekkis ka info diagnoosi, ravi ja testitulemuste kohta. Ehkki ettevõte tegutseb peamiselt USA-s, võib leke puudutada ka mõningaid Euroopa kliente.
Jaapani, Austraalia, Saksamaa ja USA küberjulgeolekuga seotud asutused andsid välja analüüsi Põhja-Koreaga seotud ohustajate tegevusest värbamisplatvormidel. Kampaaniat seostatakse rühmitusega WaterPlum ja see seisneb selles, et värbamisplatvormidel ja sotsiaalmeediagruppides võetakse ühendust IT-taustaga tööotsijatega, tehakse nendega võlts-töövestlus ja saadetakse proovitöö, mille alla laadimisel kandideerija seade nakatub pahavaraga. Nakatamise eesmärk on varastada andmeid ja saada ligipääs inimese krüptovaradele. Analüüsi kohaselt on sel moel 2025 detsembrist kuni 2026 juulini nakatatud vähemalt 30 000 seadet rohkem kui sajas riigis, sealhulgas USA-s, Jaapanis ja Euroopas ning varastatud krüptovara üle 10,7 miljoni dollari väärtuses.
OpenAI tehisaruagent tungis juuni keskel Austraalia tervishoiusüsteemi Medicare portaali. Tehisaruagent tegutses autonoomselt talle antud uurimisülesande raames, kuid leidis omaalgatuslikult viisi, kuidas minna mööda turvameetmetest ja jõuda ka portaalis olevate mitteavalike failideni (peamiselt statistilised andmed, tundlikke terviseandmeid seal ei hoitud). Tegemist on esimese teadaoleva juhtumiga, kus autonoomsel tehisaruagendil õnnestub tungida valitsusasutuse andmebaasi. Austraalia peaminister avaldas juhtunu üle nördimust, muuhulgas kuna OpenAI teavitas Austraalia valitsust juhtunust kolm kuud hiljem ja tegi seda sotsiaalteenuste üldmeilile. Tänaseks on OpenAI tunnistanud, et nende tehisaruagendid võisid nõudeid eirates siseneda veel kümnete ülemaailmsete organisatsioonide ja eri riikide valitsusasutuste süsteemidesse.
Hiljutise FBI küberrünnaku käigus õnnestus kurjategijatel kätte saada tuhandete FBI agentide tervist ja füüsilist vormi puudutavaid tundlikke andmeid. Reutersi andmetel on lekkinud muuhulgas mitmete Vene ja Hiina tegevust puudutavate juurdlustega seotud agentide andmed, samuti narkokartellide uurimisega tegelevate töötajate andmed. Rünnaku on enda nimele kirjutanud andmevargustele ja väljapressimistele keskenduv rühmitus ShinyHunters ning jaganud andmete näidiseid ka ajakirjanikele. Rühmituse enda väitel õnnestus rünnak FBI kasutatava Oracle’i pilveteenuse kaudu, FBI pole seda seni kinnitanud.
Viimati uuendatud 05.10.2026
