
- Riigi autentimisteenuse ja SMITi teenustes esines tõrkeid. Venemaa pitsaketti Dodo Pizza tabas küberrünnak. Oktoobris teavitati meid mitmest andmelekkest.
- Viisime läbi ennetuskampaania, mis keskendus pettustele ja petulehtedest teavitamisele.Toimus hooaja esimene RIA CyberMeetUp. Kirjutasime blogis võltsitud tööpakkumistest LinkedInis ja broneerimissüsteemide andmete kasutamisest petusõnumite saatmisel.
- Taani jahutusseadmete tootja Danfoss külmikute juhtseadmeid tabas küberrünnak. Lisaks tabasid ründed ka Jaapani üht juhtivat pilveteenuse pakkujat IDC Frontier ja Poola üht suurimat arvete halduse platvormi Fakturownia. Maailma suurimat krüptovaluutade börssi Binance tabas küberrünnak.
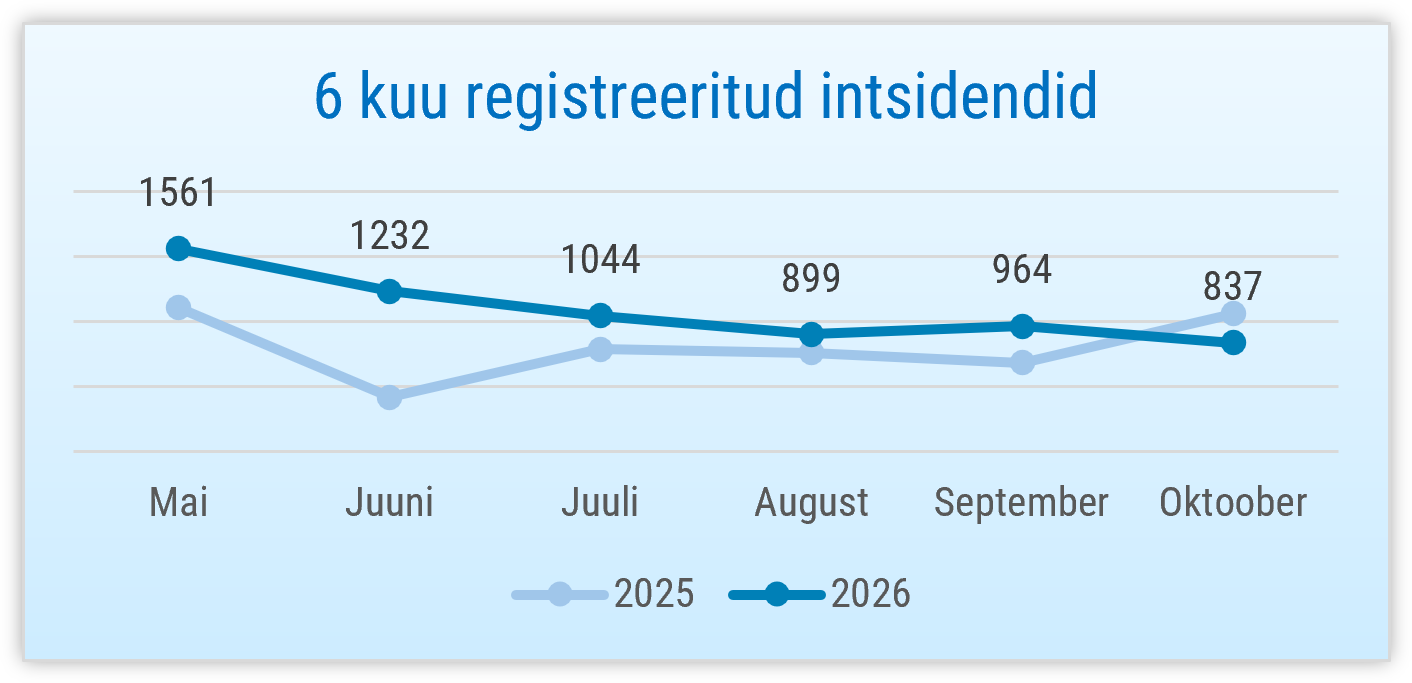
CERT-EE-le teavitatud intsidendid, millel oli mõju andmete või infosüsteemide konfidentsiaalsusele, terviklusele või käideldavusele.
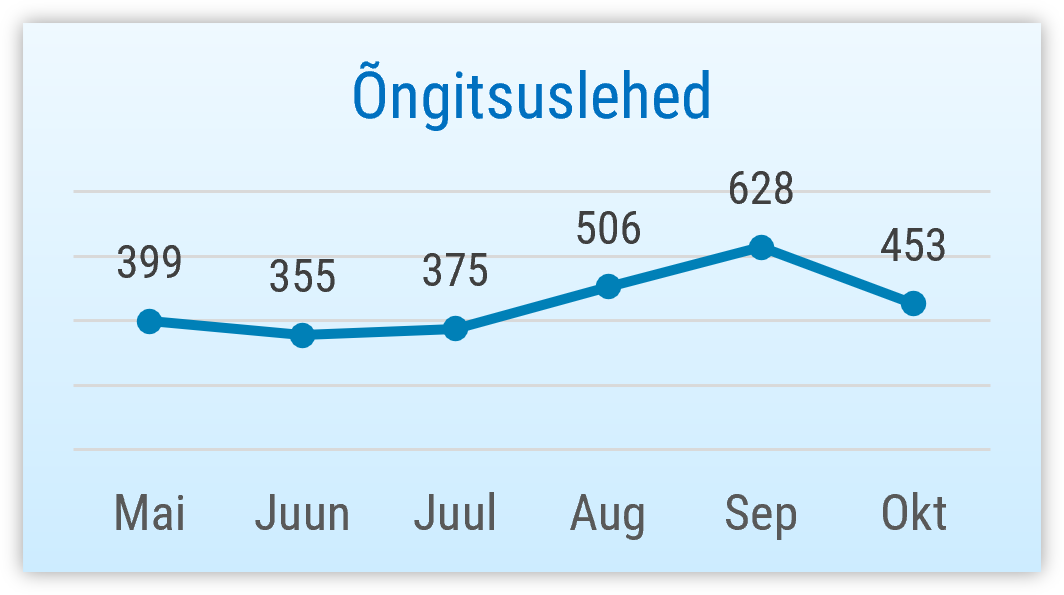
Õngitsuslehed moodustavad suurema osa CERT-EE registreeritud intsidentidest.
Olukord Eesti küberruumis
1. oktoobril ajavahemikul 12.25 kuni 13.45 esines tõrkeid riigi autentimisteenuse GovSSO kasutamisel, mistõttu võis olla häiritud sisselogimine mitmetesse riigi e-teenustesse. Sama juhtus korduvalt ka septembris, mis raskendas mitmesse avaliku sektori e-teenusesse sisselogimist. Tõrgete põhjused olid erinevad – ühel juhul oli tegemist hajutatud ummistusrünnakuga (DDoS), teistel juhtudel tehniliste probleemidega. Jätkame tööd teenuse töökindluse parandamiseks, et vähendada sarnaste probleemide kordumise tõenäosust ja nende mõju kasutajatele.
Venemaa pitsaketti Dodo Pizza, mis tegutseb ka Eestis, tabas 27. ja 28. septembril küberrünnak, mille käigus võisid lekkida kuni 68 miljoni kliendi nimed, kontaktandmed ja sünnikuupäevad. Intsidendi täpsemad asjaolud selgused oktoobri alguses. Ettevõtte teatel said kurjategijad juurdepääsu peamiselt Venemaa klientide andmetele. Rünnaku eest vastutuse võtnud rühmitus väidab samas, et nende varastatud andmebaasis on ka ligikaudu 256 000 Eesti kliendi andmed ning neil on plaanis andmebaas müüa. Ettevõtte sõnul on nad teavitanud andmekaitse inspektsiooni ja uurivad intsidenti ning selle mõju Eesti klientide andmetele.
Kahel korral esines häireid SMITi teenuste töös. 6. oktoobril ajavahemikul 20.20 kuni 22.22 oli tõrkeid SMITi hallatavate Interpoli, PIKO (piirikontrolli andmekogu) ja APOLLO (e-politsei) teenustes. Seetõttu oli häiritud piiripunktide töö ja politseipatrullidel polnud võimalik teha sõidukite numbrimärkide päringuid. Tõrkeid põhjustas Interpoli teenuste ajutine ebastabiilsus. 13.oktoobril ajavahemikul 14.20 kuni 15.28 toimus rike SMITi andmekeskuses, mille tagajärjel tekkisid mitmetel teenustel andmebaasi ühenduvuse probleemid. Katkestuse ajal oli häiritud ligi 26 erinevat teenust.
Oktoobris teavitati meid mitmest andmelekkest. 8. oktoobril avastas majutusasutustele broneerimislahendust pakkuv ettevõte, et nende süsteemidest on lekkinud ligikaudu 9000 kliendi andmed: nimi, telefon, e-post ja broneeringu info. Lekke tegi võimalikuks rakendusliideses olnud turvanõrkus, mis on tänaseks parandatud. Lisaks toimus andmeleke ühes kuulutusteportaalis, kus lekkisid kolmanda osapoole tarkvaras olnud haavatavuse tõttu kuni 5000 kasutaja andmed: nimi, sünniaeg, e-post, telefoninumber ja aadress. Ettevõte lõpetas andmelekke põhjustanud tarkvara kasutamise.
Euroopa Komisjoni hallatava usaldusnimekirja tõrge põhjustas häireid ka Eesti e-teenuste töös. 21. oktoobril ajavahemikul 00.22 kuni 11.09 polnud kättesaadav Euroopa Komisjoni hallatav usaldusnimekiri LOTL (List of Trusted Lists), kuhu on koondatud Euroopa Liidu riikide usaldusteenuse osutajad ja nende pakutavad usaldusteenused. Seetõttu oli häireid ka Eesti e-teenustes, muuhulgas digiallkirjastamises, tervise infosüsteemis, dokumendihaldussüsteemis Delta, ühe panga ja teiste ettevõtete töös.
Oktoobris tuli avalikuks mitmeid kriitlisi turvanõrkusi, mis mõjutavad ka Eesti süsteeme. Neist kahest hoiatasime mh enda blogis, aga suhtlesime otse ka elutähtsa teenuse osutajatega. 21. oktoobril avaldati turvapaigad kahele kriitilisele turvanõrkusele PHP serveritarkvaras, mille edukas ärakasutamine võimaldab ründajal käivitada süsteemis käske ilma eelneva autentimiseta. PHP on laialdaselt kasutusel veebirakendustes, internetti ühendatud ja asutusesisestes infosüsteemides ning konteinerkeskkondades. Seetõttu kujutavad turvanõrkused endast olulist riski paljudele infosüsteemidele. Samal päeval avaldati uuendus ka GitLabi kriitilisele turvanõrkusele, mis võib võimaldada ründajal ilma kasutajakontota käivitada serveris pahatahtlikku koodi ja selle kaudu serveri üle kontrolli saavutada. Kuna GitLabi serverites võidakse hoida asutuse lähtekoodi, ligipääsutunnuseid ja muid tundlikke andmeid, siis ei tohiks turvauuendust edasi lükata.
Avaldasime RIA kodulehel kaks ohuhinnangut. Esimeses kirjutame internetile avatud tööstusseadmetest ja nendega kaasnevatest riskidest. Ohuhinnangus anname konkreetsed soovitused internetile avatud tööstusautomaatika seadmete omanikele. Teises ohuhinnangus toome välja internetiühendusega sõidukitega kaasnevad riskid. Mõlemad ohuhinnangud on RIA kodulehel.
RIA tegevused küberturvalisuse parandamisel Eestis
Oktoober on küberturvalisuse kuu ja nii nagu ka möödunud aastatel, algas oktoobris ennetuskampaania. 8. novembrini kestev kampaania keskendub pettustele ja suunab inimesi tähelepanu pöörama kirja saatja või veebilehe aadressile. Samuti kutsume inimesi petulehest teavitama e-posti aadressil [email protected], et saaksime need internetist eemaldada. Kelmid kasutavad e-kirjades ja sõnumites sageli pankade, riigiasutuste, kullerfirmade ja teiste tuntud organisatsioonide nimesid. Sisu võib näha välja usutav ja tuttav, kuid saatja andmeid või veebiaadressi lähemalt kontrollides võib selguda, et tegemist on pettusega. Kampaanias löövad kaasa Elisa, Enefit, Politsei- ja Piirivalveamet, Omniva ning SEB. RIA Analüüsi- ja ennetusosakonna ennetustegevuste projektijuht Liis Klein käis 13. oktoobril Kuku raadios petulehtedest ja käimasolevast kampaaniast rääkimas. Samal teemal rääkis ka Kanal2 Telehommikus RIA küberturvalisuse keskuse juht Mai Kraft.
Viime koostöös Tartu Ülikooli väärikate ülikooliga küberturvalisuse teadmised ligi 3400 vanemaealiseni üle Eesti. Oktoobrist aprillini toimuvatel koolitustel õpitakse ära tundma petukõnesid, investeerimispettusi ja õngitsusi, et vältida pettuse ohvriks langemist. Koolitused toimuvad Tartu Ülikooli väärikate ülikooli programmides erinevates Eesti paikades. Esimene RIA koolitus toimus 29. oktoobril Tartus ning viimane leiab aset 16. aprillil Hiiumaal. Kõik väärikate ülikooli loenguprogrammid on osalejatele tasuta ja programmiga said liituda vähemalt 60-aastased inimesed. Tartu koolitusel osales 270 inimest. Loe täpsemat infot meie kodulehelt.
Kirjutasime blogis viimastel kuudel toimunud juhtumitest, kus petturid on saanud ligipääsu mõne broneerimissüsteemi andmetele ja kasutanud ära sealt saadud andmeid usutavate petusõnumite saatmiseks. Mitme juhtumi puhul oli inimene broneerinud näiteks majutuse või iluteenuse ja sai hiljem sõnumi, kus paluti broneering uuesti kinnitada ning sisestada maksekaardi andmed. Kirjutasime ühest konkreetsest juhtumist ja lisasime ka sõnumi näited. Samuti tõime postituses välja neli ohumärki, millele tähelepanu pöörata. Loe lähemalt meie blogist.
8. oktoobril toimus selle hooaja esimene RIA CyberMeetUp. Sel korral tegid etteasted Lauri Tankler (RIA), Martti Kebbinau (Bluehat, Cyber Escape Room), Peadar Charles Callaghan (TLÜ, Cyber Escape Room) ja Siret Schutting (Digital Round Table, Excalibur Group). Üritus toimus Palo Alto klubis, kus on võimalik kohapeal osaleda. Kes ei soovi kohapeale tulla, siis on võimalik üritust otseülekandes jälgida RIA YouTube’i, LinkedIni ja Facebooki kanalites. Ürituse salvestusi saab järgi vaadata YouTube's siit. Järgmine RIA CyberMeetUp toimub 12. novembril.
RIA küberturvalisuse keskuse juht Mai Kraft kirjutas arvamusloo viimasel ajal sagenenud andmeleketest. Mai sõnul sõltub meie ühiskond digitaalsest taristust peaaegu kõikjal, ka valdkondades, mida me ise kriitiliselt tähtsaks ei pea. Viimasel ajal on andmelekked saanud justkui tavaliseks ja me ei pööra neile enam piisavalt tähelepanu. Tegelikult võib aga palju halba juhtuda, kui näiteks inimese terviseandmed satuvad võõrastesse kätesse. Usalduse hoidmine ei ole ainult küberturbeekspertide töö, vaid see on organisatsiooni juhtimise küsimus. Loe pikemalt Delfi arvamusloost.
Kirjutasime ka võltsitud tööpakkumistest LinkedInis, mis võivad endas peita küberrünnakut. Oleme viimastel kuudel näinud mitut juhtumit, kus kurjategijad on kasutanud võltsitud tööpakkumisi, et meelitada inimesi oma arvutis pahavara käivitama. Ründajate sihtmärgiks on eelkõige tarkvaraarendajad. Ühes hiljutises juhtumis laadis inimene näilise töövestluse käigus oma arvutisse pahatahtliku koodiga tarkvaraprojekti ja kaotas seeläbi kontrolli krüptorahakoti üle, milles oli ligi 10 000 dollari väärtuses krüptoraha. Loe skeemist täpsemalt meie blogist.
Viime koostöös Tehnopol Kiirendi ja Euroopa küberpädevuskeskusega (ECCC) ellu Küberkiirendit, mis toetab küberturvalisuse valdkonna iduettevõtteid uute toodete ja teenuste arendamisel ning turule toomisel. 8. oktoobril alanud Küberkiirendi eesmärk on edendada küberturvalisuse valdkonna innovatsiooni ja ettevõtlust ning aidata kaasa uute tehnoloogiliste lahenduste turule jõudmisele. Programmi valitud ettevõtted saavad seitsme kuu jooksul arendada oma tooteid ja teenuseid kogenud mentorite ning valdkonna ekspertide toel.Kiirendi neljandasse vooru valiti seitse ettevõtet, kelle lahendused aitavad muu hulgas ennetada küberpettusi, kaitsta tundlikke andmeid ja parandada organisatsioonide küberturvalisust. Loe lähemalt Küberkiirendisse valitud ettevõtete kohta meie kodulehelt.
Rahvusvaheline olukord
Poola üht suurimat arvete halduse platvormi Fakturownia tabas küberrünnak ja tõenäoliselt lekkisid ka klientide andmed. Fakturowniat kasutab üle 600 000 ettevõtte Poolas ja välismaal, seni pole teada, kui suur osa neist on andmelekkest mõjutatud. Arvatavasti lekkisid ettevõtete kontoandmed, parooliräsid ja info ettevõtete klientide kohta, kuid maksekaartide andmed ei lekkinud. Rünne oli Poolas kõrgendatud tähelepanu all, kuna Fakturownia on integreeritud ka Poola maksuameti hallatava riikliku e-arvete süsteemiga, mille kasutamine on mitmetele ettevõtetele kohustuslik. Ettevõtte kinnitusel riiklik e-arvete süsteem siiski sellest ründest mõjutatud ei ole.
Taani digitaalasjade minister kinnitas, et kurjategijatel õnnestus ligi pääseda rahvastikuregistri andmebaasis ligikaudu 8,8 miljoni inimese andmetele, osa neist surnud või välismaale kolinud inimeste andmed. Andmete seas on nimed, kontaktandmed ja isikukoodid. Ligipääs saadi ühe Taani ettevõtte kaudu, millel oli seaduslik õigus teha rahvastikuregistrist päringuid. Taani väljaande Politiken info kohaselt kasutasid ründajad ära ettevõtte väga lihtsasti ära arvatavaid administraatoriparoole. Ründe üksikasjad ja täpne mõju on selgitamisel, samuti pole praegu avalikult teada, kes oli ründe taga. Ründest ajendatuna on rahvastikuregistri infosüsteemidele tellitud põhjalik turvaaudit.
Jaapani üht juhtivat kohalikku pilveteenuse pakkujat IDC Frontier tabas 7. oktoobril lunavararünnak. Tänaseks on ettevõte teada andnud, et rünne mõjutab 495 organisatsiooni, sealhulgas kohalikud omavalitsused, logistikaettevõtted, politsei, toidusektori ettevõtted, reisibürood. Ründajad saatsid ettevõttele teate, milles väidavad, et rünnak võttis aega vaid seitse minutit ja selle tulemusel krüpteeriti vähemalt 225 andmebaasi. Mõnedele klientidele on pilve-ettevõte juba teada andnud, et nende andmeid pilves taastada ei ole võimalik ja kliendid peavad taaste tegema omaenda varukoopiatest.
8. oktoobril teatas Itaalia välisministeerium, et nende koduleht oli küberrünnete all. Teade ei täpsustanud, kas tegemist on ummistusrünnete või millegi tõsisemaga, tänu kaitsemeetmetele leht siiski toimis. Rünnete taga olid tõenäoliselt Vene taustaga häktivistid, üks rühmitus nimetas oma kanalis sihtmärkidena ka mitmeid Itaalia saatkondade veebilehti. Välisministeeriumi teates öeldi, et Itaalia soovib näha rohkem tegevust Euroopa Liidu tasandil selliste rünnete toimepanijate tuvastamiseks ning esitab vastavad ettepanekud koos Rumeenia ja teiste riikidega.
Ööl vastu 12. oktoobrit tabas küberrünnak Taani jahutusseadmete tootja Danfoss teatud seeria külmikute juhtseadmeid. Ründel oli suur mõju Prantsusmaal, kus ligikaudu seitsmesajas kaupluses osaliselt riknes külmikutes olnud kaup ja mõnel pool tekkisid kuuma temperatuuri tõttu ka tulekahjud. Ründes kasutati ära vanemal, paikamata turvanõrkustega tarkvaraversioonil töötavaid külmikute juhtseadmeid, mis olid kaughalduse võimaldamiseks internetile avatud. Ründajatel õnnestus käivitada sulatusfunktsioon, mistõttu temperatuur külmikutes tõusis mõnel pool kuni 50 kraadini.
Toronto ülikooli Citizen Labi ja küberturbe-ettevõtte Confiant teadlased avaldasid raporti, mille kohaselt võimaldas Iisraeli digireklaami ettevõte Discover-Tech kasutada oma reklaamivõrgustikku nuhkvara levitamiseks. Reklaamide kaudu levitatava nuhkvaraga nakatumine sai toimuda nii, et kasutaja ei pidanud midagi klikkima ega alla laadima. Sel moel nakatati näiteks Katari ringhäälingu Al Jazeera seadmeid Iisraeli nuhkvaraga Candiru ning nuhkvaraga reklaame kuvati rohkem kui paarikümne riigi valitsusasutustele, sealhulgas RIA, ja rahvusvahelistele organisatsioonidele, sealhulgas NATO ja Euroopa Liidu institutsioonid. Discover-Techi kuvatud reklaamid sisaldasid koodi, mis reklaami näitamise taustal saatis kasutaja internetiaadressi Discover-Techi serverisse ja kui server pidas sihtmärki huvitavaks, saadeti järgmiseks nuhkvara. Kampaania haare oli lai, raporti andmetel kuvati varjatud callback koodiga reklaame käesoleva aasta märtsist juunini 120 000 veebilehel.
19. oktoobril teavitas Saksa erakond Alternatiiv Saksamaale (AfD), et nende sisevõrgust on lekkinud enam kui 420 000 e-kirja ja 48 000 dokumendi sisu. Häkkerid tegutsesid enda sõnul üleüldise läbipaistvuse huvides, mitte poliitilistest eesmärkidest lähtudes. AfD esindaja kinnitas, et septembri lõpus oli nende teenusepakkujat tabanud küberrünnak koos andmevargusega ning mõistis selle hukka kui „rünnaku Saksamaa erakondliku süsteemi ja seeläbi demokraatia enda vastu“.
Maailma suurimat krüptovaluutade börsi Binance tabas oktoobri lõpus küberrünnak, milles sattus häkkerite kontrolli alla ligikaudu 6,3 miljardi dollari eest krüptovara. Vara väärtuse poolest on tegemist ajaloo suurima krüptovargusega. FBI ja mitme plokiahela turvalisusega tegeleva ettevõtte hinnangul on varguse taga Põhja-Korea riikliku taustaga rühmitus TraderTraitor, mis püüab nüüd erinevate vahendusplatvormide kaudu varastatud krüptovara puhtaks pesta. Küberrünnak olevat alguse saanud ühe Binance’i inseneri kompromiteeritud sülearvutist, mille kaudu pääsesid ründajad ligi ettevõtte süsteemidele. Pärast rünnakut peatas Binance väljamaksed, kuid kinnitas, et kasutajate raha on kaitstud ja ettevõte ise kannab kõik kahjud.
Viimati uuendatud 04.11.2026
