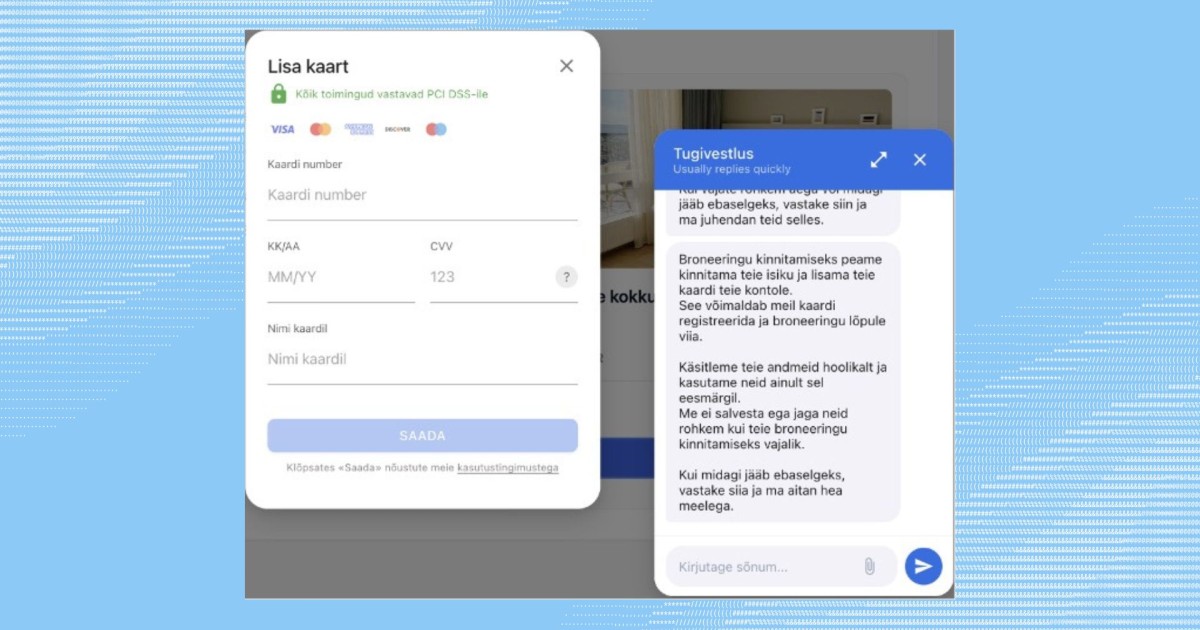
Viimastel kuudel on sagenenud juhtumid, kus petturid saadavad selliseid sõnumeid inimestele, kes on päriselt broneeringu teinud. Kuna sõnum sisaldab sageli inimese tegelikke broneeringuandmeid, võib see mõjuda eriti usaldusväärselt.
Et selliseid pettusekatseid paremini ära tunda, selgitame samm-sammult lahti ühe hiljutise juhtumi.
Inimene broneeris spaakülastuse ametliku kodulehe kaudu. Ta sai e-kirjaga broneeringu kinnituse, nagu tavaliselt.
Järgmisel päeval saabus talle WhatsAppis sõnum, mis sisaldas õigeid broneeringuandmeid ja juhist sisestada krediitkaardi andmed, et broneering lõpuni viia. Sõnum nägi välja selline:
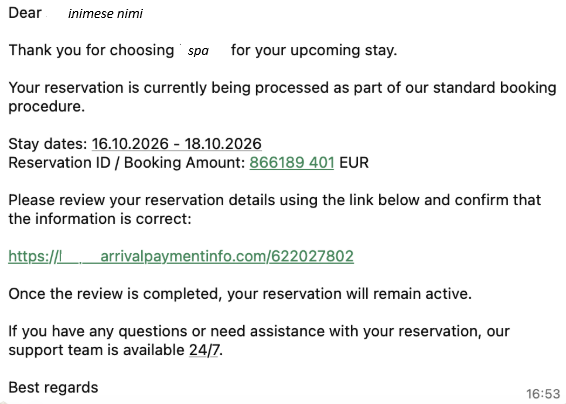
- Sõnumis olev link viis veebilehele, kus olid näha tema broneeringuandmed ja mille kujundus meenutas spaa ametlikku kodulehte. Tegelikult oli see petturite loodud õngitsusleht, mille eesmärk oli saada kätte inimese krediitkaardiandmed.
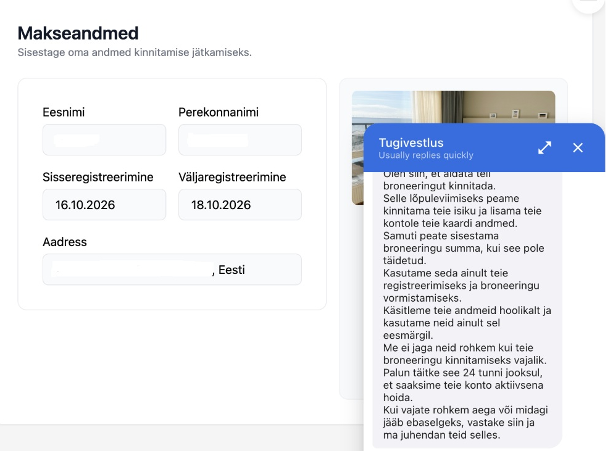
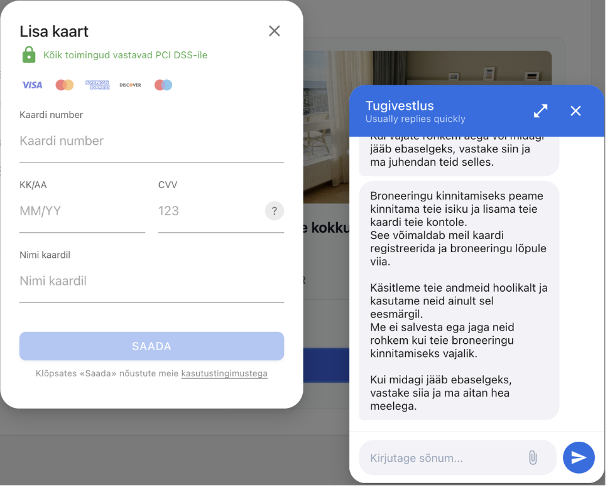
Petturitel seekord ei vedanud – sõnumi saanud inimene tundis pettuse ära ega sisestanud oma kaardiandmeid. Selles juhtumis oli tegemist broneeringuga Eesti populaarses majutusasutuses, aga sarnase skeemiga püütakse ka inimesi, kes on teinud broneeringu mõne globaalse keskkonna, näiteks booking.com kaudu.
Petturid võivad broneeringuandmeteni jõuda mitmel viisil. Näiteks võidakse kuritarvitada majutusasutuse või broneeringute haldamiseks kasutatava teenusepakkuja kontole saadud ligipääsu. Samuti võivad andmed sattuda kurjategijate kätte andmelekke tagajärjel. Seetõttu ei tähenda õigete broneeringuandmete olemasolu sõnumis, et selle saatja on usaldusväärne. Teenusepakkujatel on küll andmelekke korral kohustus kõiki mõjutatud kliente teavitada, ent inimene ei pruugi teadvustada, et tema andmeid võidakse edaspidi sel moel ära kasutada.
Kuidas pettust ära tunda? Neli ohumärki, millele tähelepanu pöörata.
- Ebatavaline suhtluskanal. Sinuga võetakse ühendust WhatsAppis või mõnes muus kanalis, mida teenusepakkuja pole varem kasutanud.
- Ootamatu palve sisestada maksekaardi andmed. Oled broneeringu juba teinud, kuid nüüd palutakse sul lingi kaudu uuesti kaardiandmed sisestada. Kontrolli, miks seda vaja on. Kui kahtled, võta majutusasutuse või teenusepakkujaga ühendust ametliku kanali kaudu, kasutades näiteks nende kodulehel olevaid kontaktandmeid.
- Kiirustamine ja ähvardamine. Sõnumis nõutakse broneeringu kinnitamist näiteks 24 tunni jooksul ning ähvardatakse vastasel juhul see tühistada. Nii püüavad petturid panna sind kiirustama ja takistada sul olukorda kriitiliselt hindamast.
- Link võõrale veebilehele. Sõnumis olev link võib viia veebilehele, mis näeb välja nagu teenusepakkuja ametlik leht, kuid on loodud sinu andmete varastamiseks. Kontrolli veebiaadressi ja ära sisesta kaardiandmeid kahtlasele lehele.
Kui kahtled sõnumi ehtsuses, ära ava selles olevat linki. Võta ise ühendust majutusasutuse või teenusepakkujaga, kasutades nende ametlikul veebilehel olevaid kontaktandmeid.
Kui oled juba oma kaardiandmed kahtlasele veebilehele sisestanud, võta viivitamata ühendust oma pangaga.
Petulehest anna teada CERT-EE-le aadressil [email protected], et saaksime selle internetist eemaldada.
Loomise kuupäev: 14.10.2026